
Sitzungsentführung
Sitzungsentführung tritt auf, wenn ein Angreifer eine gültige Sitzung zwischen zwei Computern übernimmt. Der Angreifer stiehlt eine gültige Sitzungs-ID, um in das System einzubrechen und Daten auszuspionieren.
Die meisten Authentifizierungen erfolgen nur zu Beginn einer TCP-Sitzung. Bei der TCP-Sitzungsentführung erhält ein Angreifer Zugriff, indem er eine TCP-Sitzung zwischen zwei Maschinen in der Mitte übernimmt.
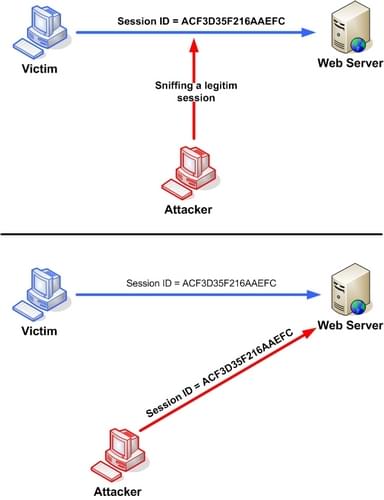
Sitzungsentführung tritt auf, weil
- keine Kontosperrung für ungültige Sitzungs-IDs
- schwacher Algorithmus zur Sitzungs-ID-Erzeugung
- unsichere Handhabung
- unbestimmte Sitzungsablaufzeit
- kurze Sitzungs-IDs
- Übertragung im Klartext
Ablauf der Sitzungsentführung
- Schnüffeln, das heißt einen Manipulator in der Mitte (MITM)-Angriff durchführen, sich zwischen Opfer und Server positionieren.
- Überwachen der zwischen Server und Benutzer fließenden Pakete.
- Unterbrechen der Verbindung der Opfermaschine.
- Übernehmen der Sitzungskontrolle.
- Neue Pakete mit der Sitzungs-ID des Opfers an den Server senden.
Schutz gegen Sitzungsentführung
- einen sicheren Kommunikationskanal mit SSH (Secure Shell) erstellen
- Authentifizierungs-Cookies über HTTPS-Verbindung weitergeben
- eine Abmeldefunktion implementieren, damit der Benutzer die Sitzung beenden kann
- die Sitzungs-ID nach erfolgreichem Login generieren
- verschlüsselte Daten zwischen den Benutzern und dem Webserver austauschen
- einen String oder eine lange Zufallszahl als Sitzungs-Schlüssel verwenden
Siehe auch
- Session hijacking auf Wikipedia